
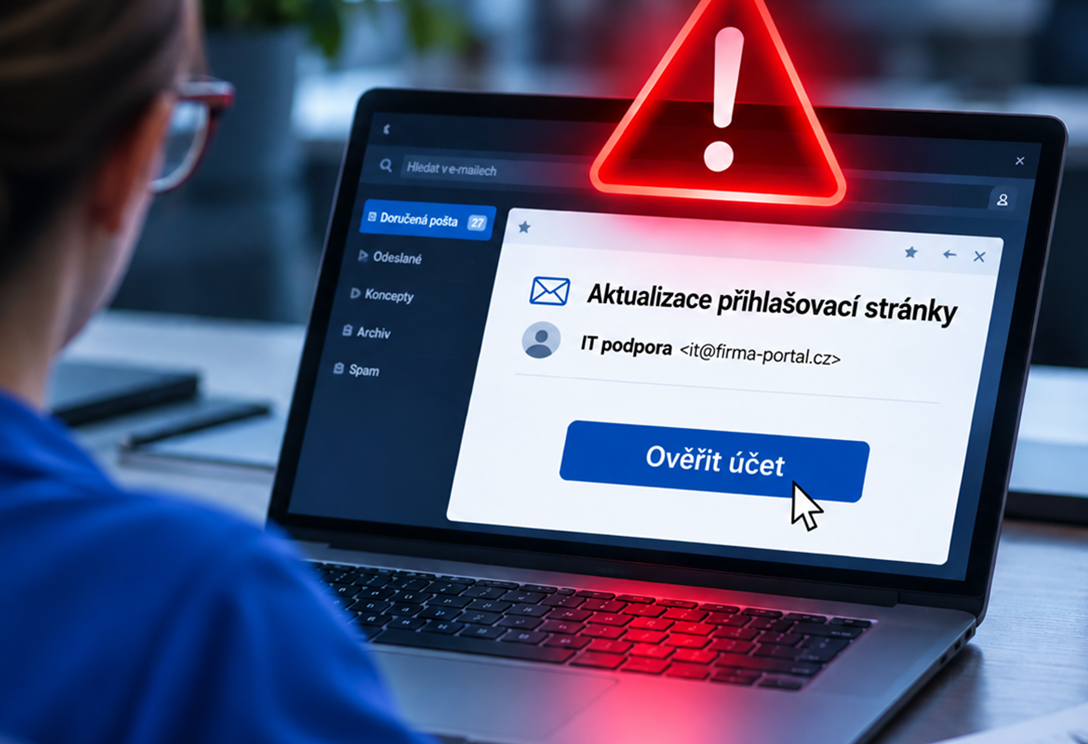
V běžném pracovním shonu účetní mezi několika fakturami otevře e-mail, který vypadá jako zpráva od dodavatele. Klikne na odkaz, zadá svoje přihlašovací údaje a pokračuje v práci. Za chvíli jí ale dojde, že něco nesedí. Zavolá IT? Řekne to nadřízenému? Nebo si nechá celou věc pro sebe, protože se bojí, že bude mít problém? Jak myslíte, že by se zachoval někdo z vašeho týmu?
Podobná situace totiž může nastat kdekoli. Útočníci dnes dokážou věrohodně napodobit vaši interní e-mailovou komunikaci, požadavky dodavatelů a zákazníků i přihlašovací stránky do firemních systémů. A spoléhají na všudypřítomný spěch a rutinu.
Jedno kliknutí ještě neznamená úspěšný útok
Dobrá zpráva je, že správně nastavená bezpečnost firmy nestojí na jediné překážce. Počítá i s tím, že některá ochranná opatření mohou selhat a člověk může udělat chybu. Funguje jako systém vrstev, které se vzájemně doplňují.
Část útoků zastaví vhodné technologie dříve, než se dostanou k vám do firmy. Jiné rozpoznají sami lidé. A další opatření mohou útočníkovi zabránit v přístupu k firemním systémům, i když už například získal něčí heslo.
Čtyři způsoby, jak můžete ovlivnit výsledek útoku
- Zachytit podvod dříve, než dorazí k zaměstnanci. E-mailové filtry a další bezpečnostní technologie pomáhají blokovat škodlivé zprávy, odkazy nebo přílohy.
- Snížit pravděpodobnost chyby. Pravidelný praktický trénink pomáhá vašim zaměstnancům rozpoznávat podezřelé situace a správně na ně reagovat.
- Posílit ochranu účtů a zařízení. Vícefaktorové ověřování, omezená přístupová oprávnění a ochrana zařízení mohou útočníkovi zkomplikovat další postup.
- Rychle reagovat. Když zaměstnanec incident včas nahlásí, bezpečnostní tým může prověřit, co se stalo, a přijmout potřebná opatření.
Žádná z těchto vrstev sama o sobě nezaručuje stoprocentní ochranu. Jejich kombinací však firma snižuje pravděpodobnost úspěšného útoku a omezuje jeho možné dopady.
Největší problém může být chyba, o které nikdo neví
Vraťme se k naší účetní. Uvědomila si, že na podezřelé stránce zadala své heslo do firemního systému. Ví, že by to měla někomu říct. Jenže minulý měsíc dostal její kolega za podobnou nepozornost na týmové poradě pořádně vynadáno.
Co myslíte, že udělá? Možná incident nahlásí. A možná zavře prohlížeč a bude doufat, že se nic nestalo. A to je problém. Bezpečnostní tým dokáže prověřit podezřelé přihlášení, zablokovat účet nebo omezit šíření útoku. Nemůže ale reagovat na událost, o které vůbec neví.
Proto pokud už člověk udělá chybu, potřebujete, aby:
- poznal, že má situaci hlásit,
- věděl přesně kam,
- udělal to co nejdříve,
- nebál se přiznat, co se stalo.
To, jak se zaměstnanec zachová, zásadně ovlivňuje firemní kultura a reakce jeho nadřízených. Ti přitom nemusejí rozumět technickým detailům ani incident sami vyšetřovat. Potřebují znát postup, hlášení nezdržovat a dát lidem najevo, že včasné upozornění je správná věc.
Víte, co by se u vás dělo pět minut po kliknutí?
Zkuste si ve svém týmu položit následující otázky:
- Když kliknete na podezřelý odkaz, víte přesně, co udělat?
- Víte, kam situaci nahlásit?
- Nahlásili byste i vlastní chybu, nebo jen podezřelou zprávu?
- Víte, co dělat, když se to stane večer nebo o víkendu?
Stáhněte si pro svůj tým praktický přehled 10 jednoduchých pravidel pro chvíli, kdy něco nesedí.
Důležité je ale i to, co následuje po nahlášení. Zaměstnanec může udělat všechno správně, jenže pokud se jeho hlášení zasekne někde mezi nadřízeným a IT oddělením, ztrácí firma čas.
Co by se mělo stát po nahlášení?
- Hlášení se dostane ke správným lidem. Nezůstane čekat v e-mailu nadřízeného, který je zrovna na dovolené.
- Bezpečnostní tým zjistí, co se stalo. Například jestli zaměstnanec pouze otevřel odkaz, nebo také zadal heslo či stáhl soubor.
- Omezí možné následky. Podle situace třeba zablokuje účet, zajistí změnu hesla nebo prověří podezřelá přihlášení.
- Prověří, jestli útok nezasáhl další lidi. Stejnou podvodnou zprávu totiž mohli dostat i ostatní zaměstnanci.
- Pokud incident zasahuje i další části firmy, zapojí další odpovědné osoby.
Máte ve firmě lidi, pravomoci a postupy, aby se tohle všechno mohlo dít bez zbytečného čekání? I když incident nastane mimo běžnou pracovní dobu?
Dobře nastavený proces hlášení pomůže ve chvíli, kdy už se něco stalo. Stejně důležité je ale snižovat pravděpodobnost, že k chybě vůbec dojde. A právě tady hrají vaši zaměstnanci další důležitou roli.
Čím méně chyb vznikne, tím méně jich firma musí řešit
Jak je možné, že zaměstnanec absolvuje školení kyberbezpečnosti, v testu správně pozná phishing a o pár měsíců později na podvodný odkaz stejně klikne? Protože školení a běžný pracovní den jsou dvě různé situace.
Na školení víte, že máte hledat chybu. Soustředíte se na podezřelý e-mail a přemýšlíte, co je na něm špatně. V práci podobná zpráva přistane mezi dvaceti dalšími. Za deset minut začíná porada, do toho vám zvoní telefon a kolega se vás ptá na něco důležitého.
Právě v takové chvíli se ukáže, jestli zaměstnanec správnou odpověď jenom zná, nebo ji dokáže použít i v praxi: u neobvyklého požadavku se zastavit, zbystřit a ověřit si ho jinou cestou. Praktické zásady pro podobné situace shrnuje náš materiál ke stažení 10 jednoduchých pravidel pro chvíli, kdy něco nesedí.
Proto dává smysl bezpečnost nejen vysvětlovat, ale také pravidelně procvičovat. Při simulovaném phishingu přijde zaměstnanci podvodný e-mail přímo do pracovní schránky. Neví předem, že jde o test, a musí se rozhodnout stejně jako při skutečném útoku. Pokud podvod pozná, utvrdí se ve správné reakci. Pokud naletí, může zjistit, co přehlédl a na co si příště dát pozor.
A právě při tréninku je chyba užitečná. Mnohem lepší je kliknout na simulovaný phishing než poprvé odhalit svou slabinu při skutečném útoku.
O₂ Cyber Academy: Tady se chybovat může
V O₂ věříme, že správné bezpečnostní návyky se lidé nejlépe naučí, když si je mohou sami vyzkoušet. Proto jsme vytvořili O2 Cyber Academy, která kombinuje krátké interaktivní lekce, kvízy, výzvy a simulované útoky.
A právě možnost bezpečně chybovat je na ní důležitá. Když zaměstnanec při simulaci naletí, není to konec testu ani důvod k výčitkám. Je to příležitost zjistit, co přehlédl, a příště podobnou situaci zvládnout lépe.
Výsledky zároveň firmě ukazují, které typy podvodů její lidé rozpoznávají a kde ještě potřebují pomoct. Vzdělávání tak nemusí být jen jednorázová povinnost. Může se průběžně přizpůsobovat tomu, s čím mají zaměstnanci opravdu problém.
Při skutečném útoku může chyba něco stát. Při tréninku může něco naučit. Staňte se součástí O2 Cyber Academy.
Nestavte bezpečnost na bezchybnosti lidí
Pokud tedy váš zaměstnanec klikne na podvodný odkaz, znamená to, že bezpečnost vaší firmy selhala? Ne nutně. Ani dobře připravená firma nedokáže zabránit každé lidské chybě. Rozhodující je, jestli s ní počítá a dokáže na ni reagovat.
Vědí vaši zaměstnanci, co dělat, když zjistí, že naletěli? Nebojí se to přiznat? Dostane se jejich hlášení rychle k lidem, kteří mohou zasáhnout? A dokáže firma omezit případné škody? Právě na těchto věcech se ukazuje, jak dobře jste na podobné situace připraveni.
Vaším cílem není zaměstnanec, který nikdy neudělá chybu, ale firma, jejíž bezpečnost nestojí na jeho bezchybnosti.
Co si z článku odnést?
- Bezpečnost firmy nemůže stát na tom, že zaměstnanci nikdy neudělají chybu.
- Trénink snižuje riziko chyby, technická opatření pomáhají omezit její následky.
- Lidé musí vědět, kam podezřelou situaci nebo vlastní chybu rychle nahlásit.
- Vedoucí má znát postup, hlášení nezdržovat a podporovat otevřenou reakci na chyby.
- Praktické simulace pomáhají převést znalosti ze školení do běžného chování.
Michaela Látalová
Marketingový specialista pro B2BPíše o kyberbezpečnosti a nových technologiích a dává si záležet na tom, aby její texty nezapadly někde v koutě internetu a našly cestu ke správným lidem. Baví ji hledat způsoby, jak dostat téma kyberbezpečnosti z obrazovek tam, kam patří – do každodenního rozhodování a chování nás všech.
Byl pro vás článek užitečný?
Mohlo by vás zajímat
DALŠÍ ČLÁNKY
Konec hledání funkcí. Přichází éra AI-native aplikací
5 otázek, které prověří připravenost firmy na kybernetický incident
Nám se to nestane, je nejdražší věta v kyberbezpečnosti
Secure by Design v praxi: Co si ověřit před nákupem firemního softwaru
Falešný policista nebo bankéř? Prevencí je vzdělávání a ostražitost, říká policejní rada
Kam ukládat firemní data? Rozhodnutí, které ovlivňuje celý byznys
Berta Jarošová a Veronika Kolek Netolická: Co dělat, když stát varuje před kybernetickou hrozbou


